Uma transação Pix pode passar pela autenticação, partir do celular habitual do cliente e ser autorizada por ele mesmo. E ainda assim ser uma fraude.
Esse é um dos problemas que mais complicam a prevenção hoje. Engenharia social mais sofisticada, falsas centrais, malwares e até ataques que alteram o QR Code no checkout de lojas virtuais criam situações em que procurar apenas sinais tradicionais de invasão de conta já não basta.
Em setembro de 2026, por exemplo, pesquisadores identificaram 90 e-commerces brasileiros comprometidos por um malware capaz de trocar o QR Code e o Pix Copia e Cola antes do pagamento. O cliente fazia a compra normalmente, abria o app do banco e autorizava a transação. O dinheiro, porém, ia parar na conta de outro recebedor.
E estamos falando de um meio de pagamento que já alcançou praticamente todo o país: mais de 170 milhões de pessoas físicas já fizeram um Pix, o equivalente a cerca de 80% da população brasileira, segundo dados do Banco Central.
Para as instituições financeiras, prevenir fraudes Pix exige analisar não apenas quem está autorizando uma transferência, mas se aquela transação faz sentido dentro do comportamento do cliente e do contexto disponível sobre a operação. Tudo isso em meio a novas regras, dados e mecanismos de resposta que foram surgindo nos últimos anos.
Siga com a gente para entender quais recursos uma operação antifraude precisa ter e quais as fraudes Pix mais frequentes hoje.
Vamos começar?
Como as fraudes Pix acontecem?
As fraudes Pix acontecem por caminhos diferentes, pois um criminoso pode:
- Assumir o controle de uma conta ou manipular o cliente para que ele mesmo faça a transferência;
- Interferir nos dados usados para gerar o pagamento, com QR Code adulterado ou com o golpe da mão invisível, por exemplo.
É por isso que nem toda fraude deixa os mesmos sinais para a instituição. Em uma invasão de conta, mudanças no dispositivo, no acesso ou no comportamento transacional podem levantar suspeitas.
Já na engenharia social, a tarefa de identificar sinais pode ser ainda mais difícil, afinal, o cliente pode usar o próprio celular, passar pela autenticação e autorizar a transferência por conta própria, convencido de que está fazendo uma operação legítima.
Essa manipulação, aliás, nos mostra uma das maiores razões pelas quais apenas confirmar a identidade da pessoa usuária está longe de ser o suficiente. O que a instituição precisa avaliar é se aquela transação faz sentido para aquele cliente: se o valor é habitual, se essa pessoa já transferiu alguma outra vez para esse recebedor, se há uma mudança repentina de comportamento e se existem sinais de risco associados às partes envolvidas.
Essa análise também está prevista nas regras do Pix. O Banco Central exige que os participantes utilizem mecanismos de gerenciamento de risco capazes de identificar transações atípicas ou incompatíveis com o perfil do cliente.
Quais fraudes Pix mais exigem atenção das instituições hoje?
As abordagens de engenharia social continuam figurando nas listas de fraudes mais frequentes no Pix. Ao mesmo tempo, ataques capazes de interferir diretamente na jornada de pagamento mostram que o risco não se limita à invasão da conta bancária.
Veja só o que mais levanta preocupação atualmente:
- Engenharia social e golpe da falsa central;
- QR Code e Pix Copia e Cola adulterados;
- Malwares que alteram pagamentos;
- Golpes com Inteligência Artificial e deepfakes.
Lembrando que a engenharia social é uma estratégia de manipulação, enquanto o phishing e as deepfakes são técnicas desta abordagem. Aqui, a IA entra como uma ferramenta que potencializa esses golpes, permitindo criar mensagens mais convincentes e personalizadas.
Agora, vamos entender melhor cada uma das fraudes mencionadas acima.
Engenharia social e golpe da falsa central
Na engenharia social, o fraudador manipula o cliente para obter informações, instalar um aplicativo ou fazer com que a própria vítima transfira o dinheiro. A falsa central é um dos exemplos mais conhecidos aqui e tem sido bastante comentada nos últimos meses, não sem razão: as abordagens estão mais difíceis de reconhecer.
Em julho de 2026, por exemplo, a Febraban fez um alerta para golpes que usam ligações, mensagens e até tecnologias capazes de simular o número oficial de uma instituição financeira.
O contato costuma começar daquele jeito clássico que você provavelmente já conhece: a vítima recebe uma comunicação falsa, de golpistas fingindo ser de alguma instituição, informando sobre uma suposta movimentação suspeita. Depois, o contato evolui para pedidos de transferência, instalação de aplicativos ou fornecimento de dados.
Para quem está por trás de uma operação antifraude, o maior problema desses casos é que uma transação autorizada não é necessariamente uma transação legítima. Afinal, o cliente pode estar usando seu próprio celular e concluir todas as etapas de autenticação enquanto segue as instruções do criminoso. É por isso que comportamento e contexto também precisam entrar na decisão.
QR Code e Pix Copia e Cola adulterados
Eis aqui um dos casos mais marcantes de 2026, e não é para menos: estamos falando de uma fraude no Pix que começa antes mesmo do cliente abrir o app do banco.
Acontece que, em setembro deste ano, foram identificados 90 e-commerces brasileiros comprometidos por um malware que conseguia alterar os dados de pagamento no momento do checkout.
O ataque substitui o QR Code ou o código do Pix Copia e Cola legítimo por dados controlados pelos criminosos. Para o consumidor, a compra e o pagamento parecem seguir o fluxo normal, mas o dinheiro acaba sendo transferido para outro recebedor.
Malwares que alteram pagamentos
Alterar o QR Code de um e-commerce não é a única forma de um malware interferir em um Pix. Há ameaças desenvolvidas especificamente para modificar os dados de uma transação antes que o dinheiro chegue ao destinatário esperado.
Um dos exemplos recentes é o GoPix, trojan bancário brasileiro que ganhou novas capacidades em 2026. Segundo a Kaspersky, o malware passou a usar novas técnicas de redirecionamento para fraudar pagamentos Pix de empresas, além de interferir em boletos e transações com criptomoedas.
A infecção pode começar em anúncios patrocinados maliciosos que imitam serviços conhecidos, como WhatsApp, Google Chrome e Correios. Depois de instalado, o GoPix consegue interferir no momento do pagamento e substituir informações legítimas por dados controlados pelos criminosos, sem que a pessoa perceba a alteração.
Golpes com Inteligência Artificial e deepfakes
A essa altura, não é novidade para ninguém que a IA tornou os golpes de personificação mais convincentes. Com poucos registros de áudio, fotos ou vídeos disponíveis online, criminosos podem simular a voz ou a imagem de outra pessoa e usar esse material para pedir dinheiro, confirmar uma história falsa ou dar credibilidade a uma abordagem.
O golpe em que a vítima recebe uma ligação ou mensagem de alguém que aparenta ser um familiar, colega ou executivo da empresa é um dos exemplos mais comuns.
Em abordagens assim, a voz pode ter sido clonada, enquanto vídeos e imagens manipulados ajudam a sustentar a identidade falsa. A partir daí, o criminoso cria uma situação de urgência e solicita uma transferência via Pix.
O deepfake, portanto, não substitui a engenharia social: ele torna a história usada pelo golpista mais difícil de contestar. A vítima não recebe apenas uma mensagem de um número desconhecido. Ela pode ouvir uma voz familiar ou até ver alguém conhecido pedindo a transferência.
Por que prevenir fraudes Pix é um desafio para as instituições financeiras?
Uma das principais dificuldades está no tempo disponível para decidir. O Pix, afinal, liquida pagamentos em poucos segundos, o que reduz o intervalo entre a iniciação de uma operação e a transferência efetiva dos recursos.
Ao mesmo tempo, uma transação isolada oferece apenas uma parte das informações necessárias para avaliar o risco.
Imagine um cliente que normalmente realiza Pix de até R$500 durante o dia e inicia uma transferência de R$8 mil à noite para um recebedor com o qual nunca transacionou.
Nenhuma dessas características, individualmente, comprova uma fraude. Em conjunto, porém, elas podem justificar uma avaliação diferente daquela aplicada a uma movimentação recorrente.
É nesse ponto que dados históricos, modelos comportamentais, regras da própria instituição e informações externas precisam conversar.
Desde novembro de 2024, com a entrada em vigor das mudanças trazidas pela Resolução BCB nº 403/2024, os participantes do Pix devem utilizar uma solução de gerenciamento de risco de fraude capaz de identificar transações atípicas ou incompatíveis com o perfil do cliente. As novas regras também trouxeram restrições para transações iniciadas em dispositivos ainda não cadastrados pelo usuário.
Outra mudança relevante veio com a Resolução BCB nº 501/2025. Instituições financeiras e instituições de pagamento devem rejeitar transações destinadas a contas nas quais tenham identificado fundada suspeita de envolvimento em fraude.
A própria norma estabelece que essa avaliação pode considerar informações provenientes de sistemas eletrônicos e bases públicas ou privadas, como os dados de contaminação compartilhados no âmbito da Resolução Conjunta nº 6.
Prevenir fraudes Pix, portanto, exige uma capacidade alta de cruzar diferentes sinais e tomar uma decisão suficientemente rápida para interferir na transação quando o risco justificar essa medida.
O que mudou nas regras de segurança e prevenção a fraudes no Pix?
As regras de segurança do Pix foram ampliadas em diferentes momentos desde o lançamento do sistema, com medidas que atuam tanto na prevenção quanto na identificação de fraudes e na tentativa de recuperação dos recursos.
Entre os mecanismos que hoje fazem parte deste cenário, três são especialmente importantes para as instituições:
- MED, que evoluiu para ampliar o rastreamento dos recursos após uma fraude;
- DICT, que concentra informações e marcações relacionadas a fundada suspeita de fraude;
- Compartilhamento de indícios de fraude, obrigatório entre instituições desde 2023 e atualizado por normas posteriores.
Vamos entender cada um desses momentos separadamente?
MED passou a rastrear o caminho dos recursos
O Mecanismo Especial de Devolução, ou MED, foi criado para viabilizar a tentativa de recuperação de recursos em determinadas situações de fraude no Pix.
Desde outubro de 2025, o acionamento também ficou mais acessível para o usuário: as instituições que oferecem Pix precisam disponibilizar a contestação por meio do MED em seus próprios aplicativos, sem que seja necessário procurar atendimento humano para iniciar o processo. O pedido pode ser feito em até 80 dias da transação.
Uma limitação importante do modelo original estava no caminho percorrido pelo dinheiro depois que chegava à primeira conta, já que os fraudadores podem transferir rapidamente os recursos para outras contas, o que reduz a possibilidade de encontrar saldo suficiente no primeiro recebedor.
O MED 2.0 ampliou esse alcance.
Hoje, o Banco Central pode mapear as contas para as quais os recursos de uma transação suspeita foram posteriormente enviados também. A partir desse rastreamento, as instituições dos usuários potencialmente envolvidos recebem notificações e podem bloquear os valores disponíveis, respeitando o limite da transação contestada.
A documentação técnica do DICT detalha inclusive a criação de um grafo de rastreamento das transações, com a priorização dos caminhos utilizados para o bloqueio dos saldos.
Essa evolução não elimina a importância da prevenção anterior à transferência, é claro. Além disso, recuperar recursos depende, entre outros fatores, da existência de saldo disponível nas contas alcançadas pelo procedimento.
E o processo ainda terá outra atualização. A partir de 1º de março de 2027, entra em vigor a versão 7.4 do Manual de Experiência do Usuário do Pix, que torna a jornada de contestação pelo MED mais orientativa dentro dos aplicativos. As regras gerais do mecanismo, porém, como o prazo de até 80 dias para solicitar a devolução, permanecem as mesmas.
DICT ganhou novas marcações de fundada suspeita de fraude
Em setembro de 2026, a Resolução BCB nº 587 trouxe novas alterações ao Regulamento do Pix relacionadas à fundada suspeita de fraude.
Entre as mudanças, uma instituição pode criar uma notificação de infração para marcar o CPF ou o CNPJ de um cliente envolvido em uma transação Pix específica com fundada suspeita de fraude. Quando disponível no momento do registro, a marcação também fica vinculada à chave Pix.
Essas informações não têm efeito apenas sobre aquela operação.
Pelas novas regras, a marcação de fundada suspeita permanece vinculada ao CPF ou CNPJ e, quando aplicável, à chave Pix por cinco anos. O participante responsável também precisa permitir que o usuário solicite o cancelamento da marcação e deve analisar o pedido em até sete dias. Além disso, deve manter registrados os fundamentos usados para manter ou cancelar a suspeita.
A Resolução nº 587 também determina que o participante que aceitar uma notificação de infração ou criar uma notificação para marcação de fundada suspeita rejeite transações Pix que tenham o usuário envolvido como pagador ou recebedor e a conta envolvida na notificação, ressalvadas as hipóteses previstas para devolução.
Compartilhamento de indícios amplia o contexto disponível
Uma instituição pode nunca ter identificado nada suspeito sobre determinado usuário, e ainda assim isso não quer dizer que essa pessoa não tenha um histórico de fraude em outra instituição. É essa lacuna que o compartilhamento de indícios ajuda a reduzir.
Desde a Resolução Conjunta nº 6/2023, instituições financeiras, instituições de pagamento e demais autorizadas pelo Banco Central devem compartilhar informações sobre indícios de ocorrências ou tentativas de fraude.
A Resolução BCB nº 343/2023 complementa a regra e estabelece quais dados precisam fazer parte desse compartilhamento, como a identificação de quem teria cometido ou tentado a fraude, a descrição dos indícios encontrados e os dados da conta destinatária e de seu titular, quando houver transferência de recursos.
Como prevenir fraudes Pix?
A prevenção de fraudes Pix depende da capacidade de avaliar o contexto da transação antes de tratá-la como legítima ou suspeita.
Valor e horário continuam relevantes, mas são insuficientes quando observados isoladamente. Uma operação antifraude precisa considerar comportamento histórico, características da transação, informações sobre as partes envolvidas, dispositivo, dados compartilhados pelo mercado e regras específicas do negócio.
Também precisa diferenciar risco de fraude de comportamento simplesmente incomum. Caso contrário, o aumento da proteção pode trazer outro problema para a instituição: falsos positivos que bloqueiam clientes legítimos e aumentam o volume de análises manuais.
É por isso que uma estratégia robusta costuma combinar diferentes recursos, e é sobre isso que vamos falar agora.
5 recursos essenciais para prevenção a fraudes Pix
Para estar à frente do risco e prevenir fraudes no Pix, uma operação antifraude precisa contar com:
- Análise comportamental e modelos adaptados à operação;
- Regras parametrizáveis e testáveis;
- Redes de relacionamento em grafo;
- Decisão em tempo real com explicabilidade;
- Inteligência para contextualizar alertas.
Abaixo, te explicamos por que cada um importa.
1. Análise comportamental e modelos adaptados à operação
Modelos antifraude precisam considerar como os clientes daquela instituição efetivamente se comportam.
Volume, frequência, valores, horários, recorrência de recebedores e mudanças no padrão transacional são exemplos de informações que ajudam a estabelecer o que é esperado para diferentes perfis.
Essa análise permite identificar comportamentos fora do padrão que uma regra fixa dificilmente captaria sozinha.
Também é importante que o modelo considere as particularidades da própria instituição. O comportamento transacional de clientes de um banco de varejo, de uma fintech voltada a empresas e de uma instituição especializada em crédito, por exemplo, pode ser bastante diferente.
Para isso, modelos de machine learning podem ser treinados a partir de dados históricos e transacionais da própria operação, combinados a informações de mercado. Dessa forma, a avaliação de risco considera o contexto específico da instituição, em vez de aplicar apenas critérios genéricos a todas as transações.
2. Regras parametrizáveis e testáveis
O machine learning importa e muito, mas não elimina a necessidade de regras.
Essas regras permitem que a instituição incorpore políticas próprias, situações recém-identificadas e mudanças no seu apetite de risco ao motor de decisão. Esse recurso ganha ainda mais valor se pensarmos em um cenário como o atual, no qual um novo tipo de fraude exige uma resposta e adaptação rápidas.
Mas criar regras sem avaliar seus efeitos também gera risco.
Uma regra excessivamente ampla pode aumentar falsos positivos e direcionar um grande volume de operações legítimas para revisão. Por isso, recursos de backtest permitem aplicar uma nova regra sobre dados históricos antes da entrada em produção e avaliar como ela teria alterado as decisões anteriores.
Recursos de IA também podem apoiar a criação e edição de regras, permitindo que o analista descreva em linguagem natural o comportamento que deseja tratar e receba apoio para estruturar a regra, além de sugestões e validações.
3. Redes de relacionamento em grafo
Uma transação pode parecer comum quando vista sozinha e ganhar outro contexto quando se descobre com quais contas aquela pessoa se relaciona, de onde recebe dinheiro e para onde costuma enviar recursos.
É esse tipo de investigação que as redes de relacionamento permitem fazer. A visualização dessas conexões em grafos permite analisar as relações financeiras entre uma parte principal e suas contrapartes, considerando transações de entrada e saída, além de navegar por diferentes níveis da rede.
Ao incorporar marcações de fraude ou suspeita à visualização, também é possível destacar pessoas físicas ou jurídicas que exigem maior atenção, facilitando a identificação de relações que poderiam passar despercebidas em uma análise individual.
Assim, a investigação não fica restrita à transação que originou o alerta. É possível identificar concentração de recursos, conexões recorrentes e grupos de partes potencialmente relacionadas a um mesmo padrão de fraude. A identificação de contas usadas para receber e redistribuir valores fraudulentos, por exemplo, é um dos casos de uso possíveis desse tipo de análise.
4. Decisão em tempo real com explicabilidade
Identificar uma fraude depois que o dinheiro já percorreu diferentes contas é diferente de identificar o risco antes da liquidação.
Por isso, por aqui, defendemos que é preciso estar à frente do tempo, já que isso é um requisito central para um antifraude Pix. A análise precisa acompanhar a velocidade do meio de pagamento sem transformar cada operação legítima em uma espera desnecessária.
Uma solução antifraude precisa ser capaz de processar decisões de aprovação, rejeição ou revisão em tempo real, mantendo visibilidade sobre o score, as regras acionadas e o resultado de cada análise.
A explicabilidade tem outra função importante: permitir que a instituição saiba por que determinada transação recebeu aquela classificação.
Essa capacidade ganhou ainda mais importância diante das exigências recentes do Banco Central. A Resolução BCB nº 587, por exemplo, exige que as instituições mantenham um registro dos fundamentos utilizados para manter ou cancelar determinadas marcações de fundada suspeita de fraude no DICT.
5. Inteligência para contextualizar alertas
Detectar comportamentos fora do padrão é apenas uma etapa da operação antifraude. Depois do alerta, é necessário entender o que mudou, quais sinais contribuíram para a classificação de risco e se existem elementos suficientes para tomar uma decisão.
Esse processo pode exigir a consulta a diferentes dados, regras e históricos, especialmente em operações com grande volume de alertas.
Recursos de IA podem ajudar a organizar e contextualizar as informações de cada caso em linguagem natural, apoiando a interpretação dos sinais identificados pelo sistema e tornando a análise dos alertas mais eficiente.
A IA pode ajudar o analista a compreender padrões, regras acionadas e informações relevantes para aquela análise, mas não substitui a decisão profissional. A avaliação deve continuar sob responsabilidade da equipe, com ações e decisões registradas para garantir rastreabilidade.
Como escolher uma plataforma antifraude para Pix?
Uma plataforma antifraude precisa ser avaliada pela sua capacidade de tomar decisões rápidas sem abrir mão de contexto, controle e explicabilidade. Para isso, vale analisar se a solução consegue:
- Processar transações em tempo real;
- Utilizar modelos adaptados ao comportamento da própria instituição;
- Combinar dados internos com informações de mercado;
- Permitir criação, ajuste e teste de regras;
- Identificar alterações no comportamento transacional;
- Investigar relações entre contas, pessoas e empresas para além da transação isolada;
- Mostrar quais fatores influenciaram a decisão;
- Registrar alterações e decisões para auditoria;
- Incorporar novos sinais de risco sem depender de longos ciclos de desenvolvimento;
- Integrar-se à infraestrutura existente da instituição.
Também é importante observar o nível de autonomia oferecido à equipe.
Previna fraudes Pix na sua operação com a Data Rudder
A Data Rudder já monitora mais de 15% do volume do Pix no Brasil. É nesse ambiente de alto volume transacional que o DeLorean atua, analisando riscos em tempo real para apoiar a prevenção a fraudes.
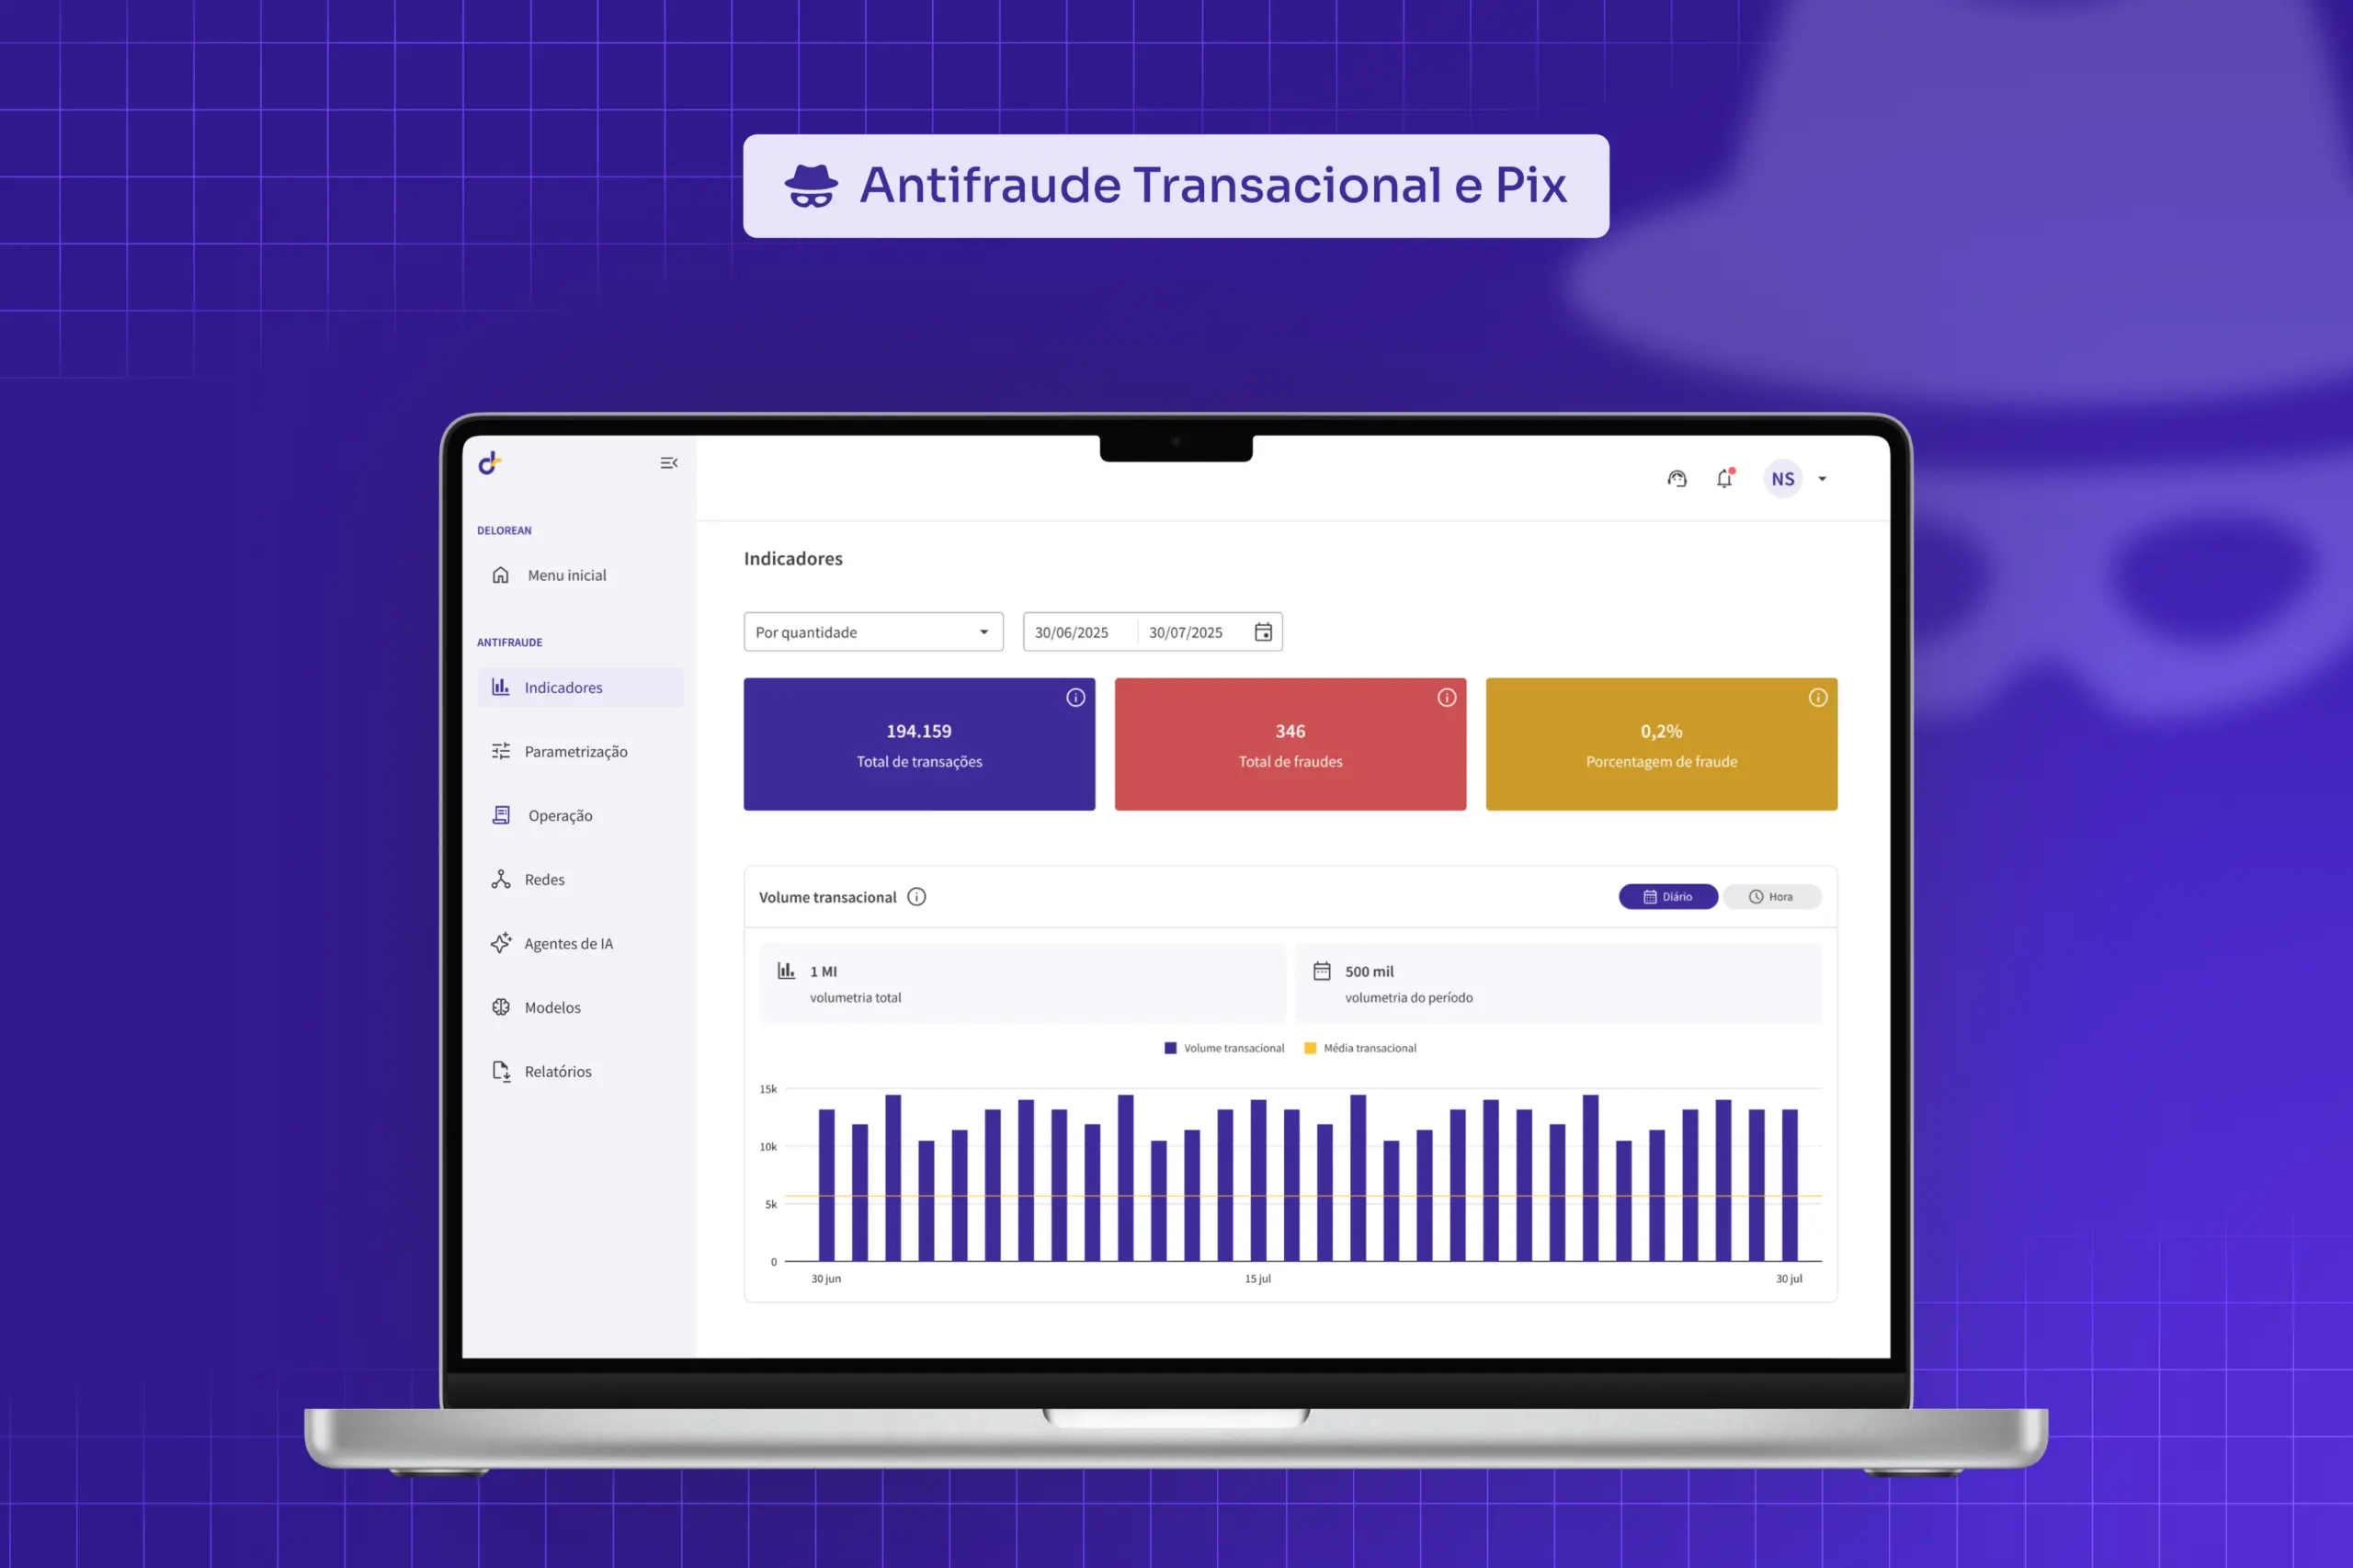
O Antifraude Transacional e Pix combina machine learning, regras parametrizáveis, dados da própria instituição e informações de mercado para analisar o risco em tempo real. As instituições podem criar e ajustar regras em ambiente low-code, aplicar pesos, administrar listas de aprovação e bloqueio e utilizar backtests antes de colocar novas estratégias em produção.
A solução também reúne redes de relacionamento, agentes e Insights de IA para apoiar diferentes etapas da análise. As redes de relacionamento permitem visualizar, por meio de grafos, conexões entre partes e identificar marcações de fraude ou suspeita. Já os recursos de IA apoiam em outras etapas da análise: o agente apoia a criação de regras, enquanto os Insights ajudam o analista a interpretar os sinais encontrados em cada caso.
Hoje, mais de 200 instituições confiam nas soluções da Data
Quer colocar essa inteligência na sua estratégia antifraude? Fale conosco e teste o DeLorean Antifraude Transacional na sua empresa.